Günümüzde ev ağları, akıllı cihazlar ve IoT entegrasyonu ile genişledi. Bu büyüme, siber tehditlerin evimizde bile kolayca iz bırakmasına yol açıyor. Peki ya kis aylarinda tamamen basit ve güvenli bir sızma önleme süreci mümkün mü? Bu makale, Ev Ağı için otomatik tehdit bildirimi ve anomali tespitiyle kullanıcı dostu bir panel üzerinden sızma önlemenin nasıl uygulanabileceğini anlatıyor. Adım adım pratik bilgiler ve gerçek dünya kullanım senaryolarıyla ilerliyoruz.
İçindekiler
- Ev Ağı Tehdit Bildirimi ve Anomali Tespiti için Kolay Panel
- Otomatik Tehdit Bildirimi Özellikleri ve Mantığı
- Kolay Panel ile Sızma Önleme Entegrasyonu
- Gerçek Dünya Uygulamaları ve Senaryolar
- Güncel Stratejiler ve Dikkat Edilecekler
- Sonuç ve Geleceğe Bakış
Ev Ağı Tehdit Bildirimi ve Anomali Tespiti için Kolay Panel
Bir ev ağı güvenliği için en kritik unsurlardan biri, otomatik tehdit bildirimiyle anomali tespiti arasındaki dengedir. Kolay kullanımlı bir kullanıcı paneli sayesinde cihazlar arasında olağandışı davranışlar hemen fark edilir ve kullanıcıya anlık bildirimler gönderilir. Bu sayede zararlı bir cihazın ağa katılımını hızla tespit etmek ve müdahale etmek mümkün olur.
Bu yaklaşım, sadece bilinen tehditlere karşı değil; öğrenilmesi gereken yeni tehdit paternerini de yakalar. Örneğin, evde uzun süre sessiz kalan bir akıllı TV’nin ani veri akışı veya bir güvenlik kamera bağlantısında beklenmedik bir yön değişikliği, anomali olarak işaretlenebilir. Böylece siber olaylar büyümeden, erken müdahale ile önlenebilir.
Otomatik Tehdit Bildirimi Özellikleri ve Mantığı
- Otomatik bildirim mekanizması: Tehdit tespit edildiğinde uygulama içi mesaj, e-posta veya SMS ile uyarı gönderilir.
- Olay önceliklendirme: Tehditlerin risk skorları belirlenir ve kritik olaylar önceliklendirilebilir.
- Anomali tespiti: Normal ağ davranışı üzerinde sapmalar otomatik olarak tespit edilip raporlanır.
- Güvenli müdahale akışı: Bildirimde, kullanıcıya hangi adımların atılması gerektiği(istemci cihazı kapatma, ağ segmentasyonu, parola güncelleme) net şekilde sunulur.
Uzmanların belirttigine göre, etkili bir otomatik tehdit bildirimi sistemi, yanlış pozitifleri azaltırken gerçek tehditleri hızla yakalar. Ancak tek başına yeterli değildir; kullanıcı tarafından onaylanan müdahale adımları da süreçte kilit rol oynar.
Kolay Panel ile Sızma Önleme Entegrasyonu
- Ağ envanteri ve haritalama: Tüm cihazlar listeye alınır; hangi cihazın hangi kapılarla bağlandığı görünür kılınır.
- Güvenlik kuralları ve bildirimler: Hangi olaylarda hangi bildirimlerin gönderileceği belirlenir; kritik uyarılar için çoklu doğrulama eklenir.
- Anomali eşik değerleri: Başlangıçta düşük eşikler belirlenir ve zamanla davranışa göre ince ayar yapılır.
- Olay müdahale planı: Bildirim anında uygulanacak adımlar yazılı ve test edilebilir bir plana dönüştürülür.
- Periyodik güvenlik taramaları: Ağa düzenli tarama ve güncelleme takvimi konulur.
Bu adımlar, evde tek tek cihazları yönetmekten çok, bütünsel bir sızma önleme yaklaşımı sağlar. Özellikle IoT yoğun bir ortamda, panel üzerinden merkezi yönetim hem zaman kazandırır hem de güvenlik farkındalığını yükseltir.
Image placeholder
Gerçek Dünya Uygulamaları ve Senaryolar
Sabah işe giderken dış ağ üzerinden gelen yeni bir cihazın kimlik doğrulamasını zorlaştıran bir trafiği fark etmek, ev güvenliği için iyi bir örnektir. Ayrıca, misafir ağı üzerinden gelen geçmişsiz bağlantılar veya evdeki IoT cihazlarının planlanmayan saatlerde iletişim kurması, uyarı tetikleyebilir. Bu tür durumlar, kolay paneldeki görsel analizlerle hızlıca anlaşılır hale gelir.
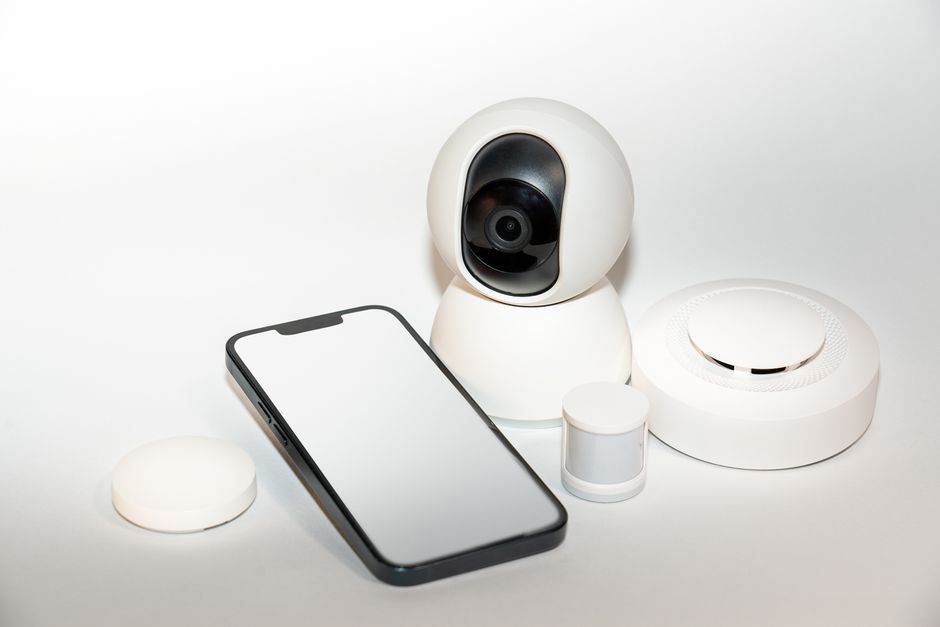
Bir diğer örnek de ev otomasyon sistemleridir. Ev sinyalizasyonu ve kamera sistemi arasındaki ani veri akışı farkı, güvenlik ihlali riskini gösterir ve müdahale için otomatik adımlar devreye alınır.
Güncel Stratejiler ve Dikkat Edilecekler
- Ağ segmentasyonu: IoT cihazlarını ana ağa değil, ayrı bir misafir/IoT VLAN’ına yerleştirmek, tehditleri izole eder.
- Güncellemeler: Tüm cihaz yazılımları için otomatik güncelleme politikaları uygulanmalıdır.
- Güçlü kimlik doğrulama: Parola politikaları ve iki aşamalı doğrulama kullanımı tavsiye edilir.
- Olay müdahale tatbikatları: Gerçek bir olay anında hızlı reaksiyon için düzenli tatbikatlar yapılmalıdır.
Yukarıdaki öneriler, ev ağı tehdit bildirimi ve anomali tespiti ile birlikte kullanıldığında sızma önlemede önemli avantajlar sunar. Su an için en etkili yöntem, otomatik bildirimler ve merkezi panelle hızlı müdahale kombinasyonudur.
Sonuç ve Geleceğe Bakış
Otomatik tehdit bildirimi ve anomali tespiti, ev ağındaki güvenlik bariyerini güçlendirir. Böyle bir panel, sadece olayları bildirmekle kalmaz; aynı zamanda kullanıcıyı bilinçlendirir ve güvenlik kültürünü yükseltir. Su an için en iyi yöntem, kullanıcı dostu bir panel ile bütünleşmiş Entegre Sızma Önleme yaklaşımıdır.
Şimdi harekete geçin: Ev ağınız için otomatik tehdit bildirimi kurulumunu düşünün ve deneyimli bir panelle devreye alın. Deneme sürümünü başlatıp, kendi ağınız için pratik sonuçları görün.
FAQ
ev ağı tehdit bildirimi nasıl çalışır?
Otomatik olarak ağdaki anomaliyi algılar, olayları sınıflandırır ve kullanıcıya bildirim olarak iletir.
Anomali tespiti hangi verilerle yapılır?
Ara bağlantılar, cihaz kimlikleri, trafik türleri ve zaman içindeki davranış örüntüleri karşılaştırılarak belirlenir.
Sızma önleme için en iyi uygulamalar nelerdir?
Ağ segmentasyonu, güncel yazılım kullanımı, kuvvetli kimlik doğrulama ve düzenli tatbikatlar en etkili kombinasyondur.